FUDローダによって実行されるLinux版のNoodle RAT
2026年9月、IIJはVirusTotalにアップロードされた複数のLinux版のNoodle RATおよびローダを観測・分析しました。Noodle RATは中国語圏の複数の攻撃者グループによって使用されているマルウェアで、過去にサイバーエスピオナージ (諜報活動) を目的とする攻撃、金銭を目的とする攻撃などで観測されています1。
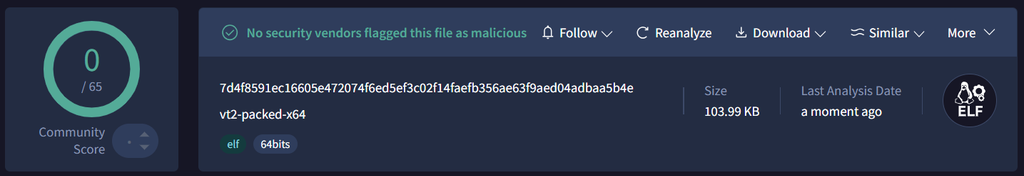
今回観測したマルウェアは同時期に同じユーザによってAPI経由でアップロードされており2、 vt-submit-x64.bin や vt2-packed-x64 といったファイル名を有していたことから、攻撃者がマルウェアの検知回避性能を検証する目的でVirusTotalにアップロードした可能性が高いと考えられます。
この記事では最新のNoodle RATおよびローダを分析することで得られた情報を共有します。
Noodle RAT ローダ
Noodle RAT ローダは packed-x64 や vt2-packed-x64 といったファイル名でVirusTotalにアップロードされていました。
ローダが実行されると、まず /proc/self/exe (ローダ自身) の末尾60バイトを読み取ります。この末尾部分は NLKA01\x00\x01 というマジック値から始まり、Noodle RAT 本体のサイズや復号処理で使用するパラメータが含まれています。
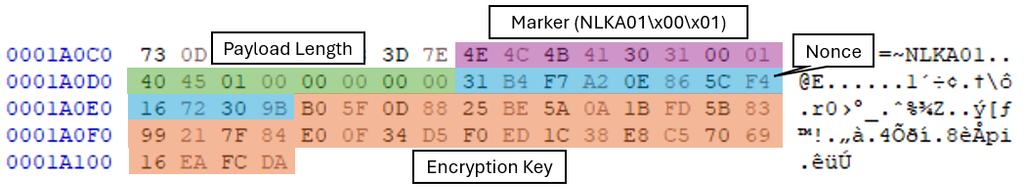
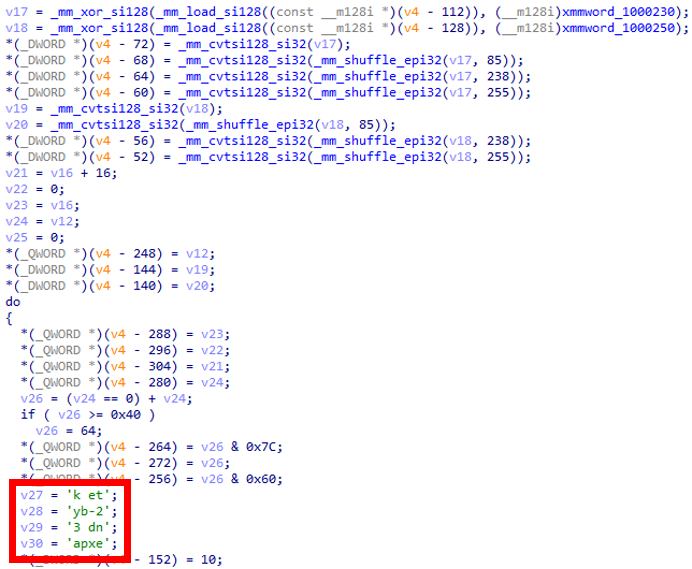
その後、オフセット0x5B88以降に存在するChaCha20暗号化されたNoodle RAT 本体を読み取り、ファイル末尾から取得したパラメータを使用して復号します。
その後、kworker という無名ファイルを memfd_create システムコールで作成して、そこにChaCha20復号したNoodle RAT 本体を書き込み、 execve システムコールで実行します。
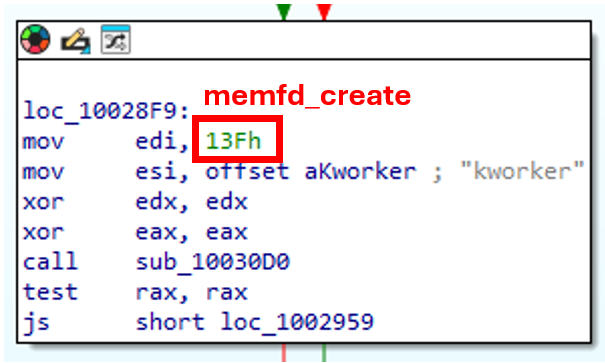
memfd_createなお、memfd_create システムコールが失敗したり、環境変数 STUB_MODE に値 file が設定されていた場合は、 /tmp/.0000e444 にNoodle RAT 本体を書き込んで実行します。また、環境変数 STUB_ARGV0 に値が設定されていた場合、コマンドライン引数 (argv) を書き換えて、プロセス名を偽装する機能も確認しています。今回観測した検体に限らず、Noodle RAT 本体にも同様の手法でプロセス名を偽装する機能が実装されているため、このローダはNoodle RAT以外のマルウェアを実行する時にも使用される可能性があります。
設定情報
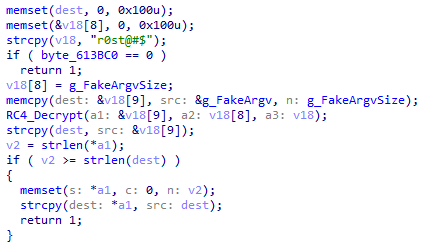
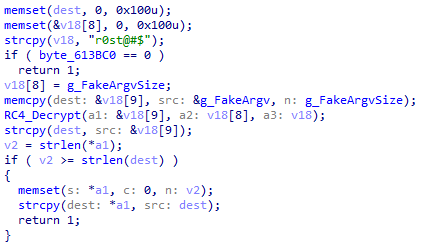
過去に観測されたNoodle RATでは、偽装先プロセス名および設定情報が r0st@#$ という鍵を使用してRC4暗号化されていました。今回観測したNoodle RATでは、これらのデータのRC4鍵が mBCHk?u に変更されていました。
しかしながら、図5で示したマルウェア内の復号処理コードでは、古い鍵 r0st@#$ を使用して偽装先プロセス名をRC4復号するよう実装されているため、この機能は正常に動作しません。設定情報の復号処理は図6のように正しく実装されています。これはマルウェア開発者のミスだと考えられます。
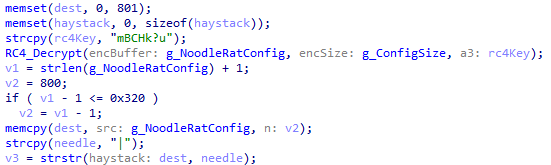
復号結果は以下の通りです3。
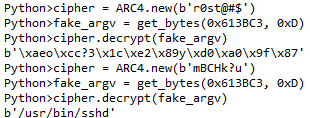
(鍵
r0st@#$ での復号には失敗する)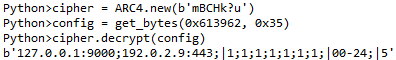
| 名前 | 値 |
|---|---|
| 偽装先プロセス名 | /usr/bin/sshd |
| C2サーバ 1 | 127.0.0.1:9000 |
| C2サーバ 2 | 192.0.2.9:443 |
| 稼働時間 | 00-24 (0時 – 24時) |
| 稼働曜日 | 1;1;1;1;1;1;1; (日曜日 – 土曜日) |
| 通信間隔 | 5 |
C2サーバとしてループバックアドレスおよび例示用アドレスが指定されていることから、記事冒頭にも記述した通り、このNoodle RATは実際の攻撃で使用するためのものではなく、主にローダの検知回避性能をテストする目的でアップロードされた可能性が高いといえます。
さいごに
2026年においてもNoodle RAT (ローダ) の開発は続いていて、攻撃でも使用される可能性が高いため、今後も警戒が必要だといえるでしょう。記事末尾に今回観測したNoodle RATおよびローダのファイルハッシュ値を記載しているので、脅威分析や監視等でお役立てください。
Appendix: IoCs
- Noodle RAT ローダ
- 7d4f8591ec16605e472074f6ed5ef3c02f14faefb356ae63f9aed04adbaa5b4e
- 5cc6aad107fa9fee4718fa79ae940f0e6ef3e0255f42a03bed00d78fb0e5d710
- Noodle RAT
- cd3f38af3363d02b444096d1eebacdabccdb6e2ff9fda5de70a3b363758e7162
- 5a62a009251cb952fb178e6c8889ac8f3774de1cbfe18d1d668b465bff20909d
- cc60e338dc035db80a3883e2381e130733eb1dd76ac983bb253864f083917213
- 81c500d7c9051f4d133e7bf15181bedaeb9f68dff01f756c509178e69cf5b1b5
- 中国語圏の攻撃グループが展開するバックドア型マルウェア「Noodle RAT」を分析|トレンドマイクロ
https://www.trendmicro.com/ja_jp/research/24/g/noodle-rat-reviewing-the-new-backdoor-used-by-chinese-speaking-g.html ↩︎ - アップロード元は日本のIPアドレスで、VirusTotalのSubmitter IDは
1f915147だった。 ↩︎ - 観測したマルウェアごとに異なる設定情報を有していたが、ここでは
packed-x64という名前でアップロードされていたファイルの設定情報を例示している。
SHA256: 5cc6aad107fa9fee4718fa79ae940f0e6ef3e0255f42a03bed00d78fb0e5d710 ↩︎