VB2026 Seville 登壇発表レポート
セキュリティ情報統括室では暗号技術に関する研究開発、脆弱性情報の収集、インシデント発生時の対応、最新の脅威情報の収集および分析など、多岐にわたる活動を実施しています。さらに、これらの活動から得られた情報や成果をIIJ Security Diary (本サイト) 、セキュリティカンファレンス、業界団体、学会などで積極的に発信することで、インターネット全体の安全に寄与することを目指しています。
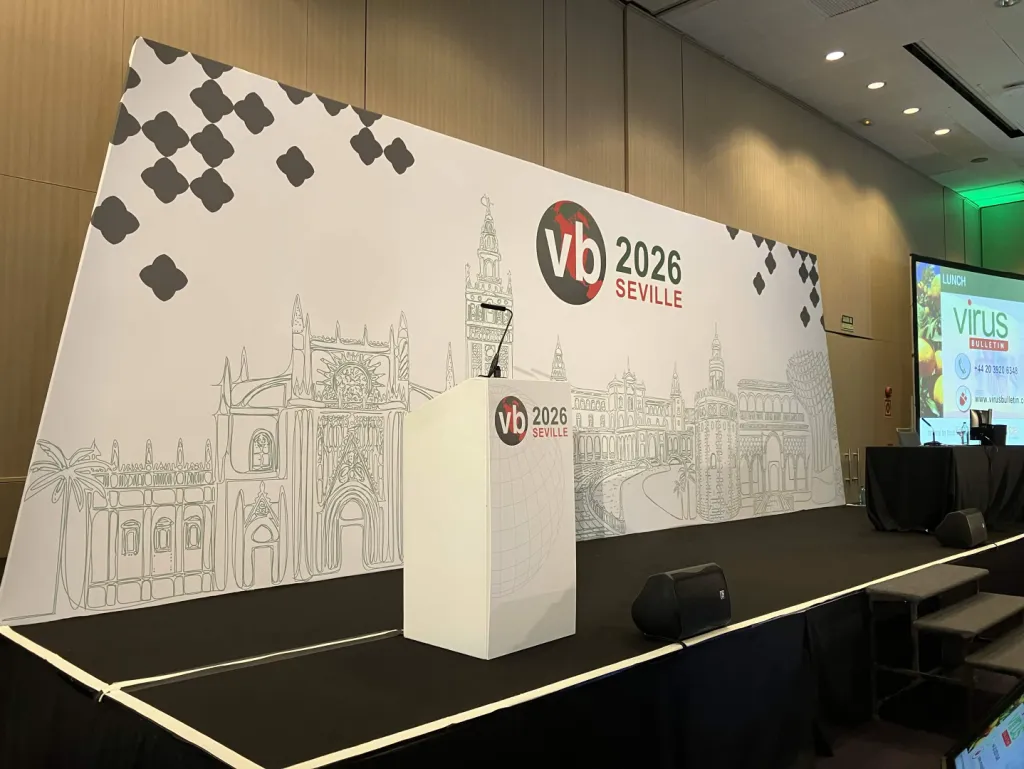
このような活動の一環として、2026年10月に開催されたVB2026 Sevilleにて「Dawn of Ninja Era: unmasking a malware distribution campaign linked to DPRK IT workers network」という題目で登壇発表を実施しました。この記事ではカンファレンスの様子とともに発表内容について紹介します。
Virus Bulletin について
Virus Bulletinはセキュリティ情報ポータルや認証機関として著名な英国の組織で、特に年次開催しているVBカンファレンスでは、世界中の専門家がAPT攻撃、サイバー犯罪、マルウェア、脅威インテリジェンスなどに関する最新の研究成果を発表していることが知られています。
昨年開催された VB2025 Berlin において、筆者はAPT27という (LuckyMouse, Emissary Pandaという名前でも知られる) 中国を背景とするサイバーエスピオナージグループの最新の攻撃ツールおよびマルウェアについて発表を実施しました。
Inside Pandora’s Box: dissecting the latest arsenal and tactics of APT27 – VB2025 Berlin
https://virusbulletin.com/conference/vb2025/abstracts/inside-pandoras-box-dissecting-latest-arsenal-and-tactics-apt27/
そして、今年の10月に開催された VB2026 Seville でも、北朝鮮IT労働者としても活動している攻撃者グループの活動について発表を実施しました。本稿では、筆者の発表内容やカンファレンス会場の様子について報告します。発表概要はVBカンファレンスの公式サイト上で公開されているので、そちらも併せてご覧ください。
Dawn of Ninja Era: unmasking a malware distribution campaign linked to DPRK IT workers network – VB2026 Seville
https://virusbulletin.com/conference/vb2026/abstracts/dawn-ninja-era-unmasking-malware-distribution-campaign-linked-dprk-it-workers-network/
筆者の発表内容
2026年7月、私たちは Ninja Era という偽のオンラインゲーム (MMO RPG) ブランド、そしてその公式サイトの設立を観測しました。
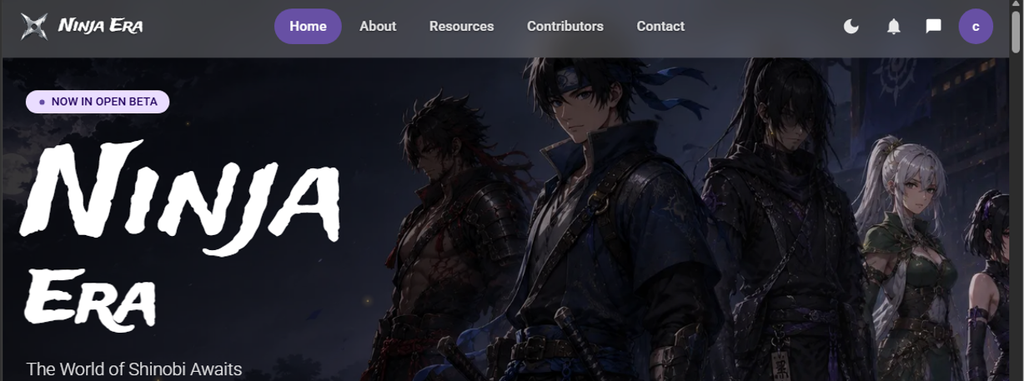
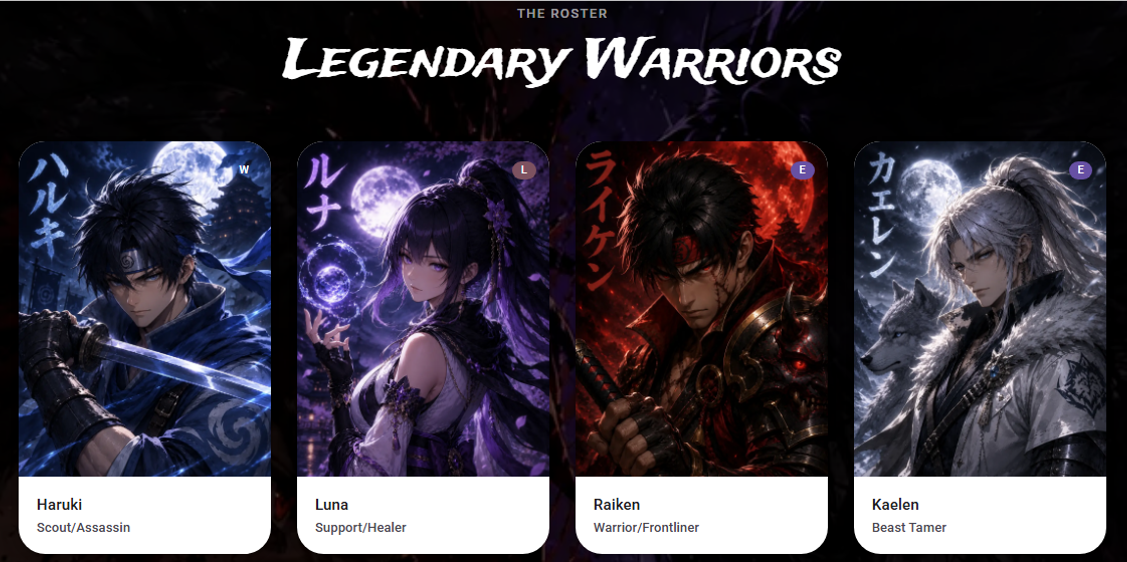
公式サイトでは複数のAI生成されたコンテンツ (キャラクター画像、レアリティ、ステータス情報など) 、攻撃者と被害者ユーザがやり取りするためのチャットサービス、マルウェアの実行に繋がる複数の悪意のあるファイル (ゲームインストーラなど) が公開されていました。
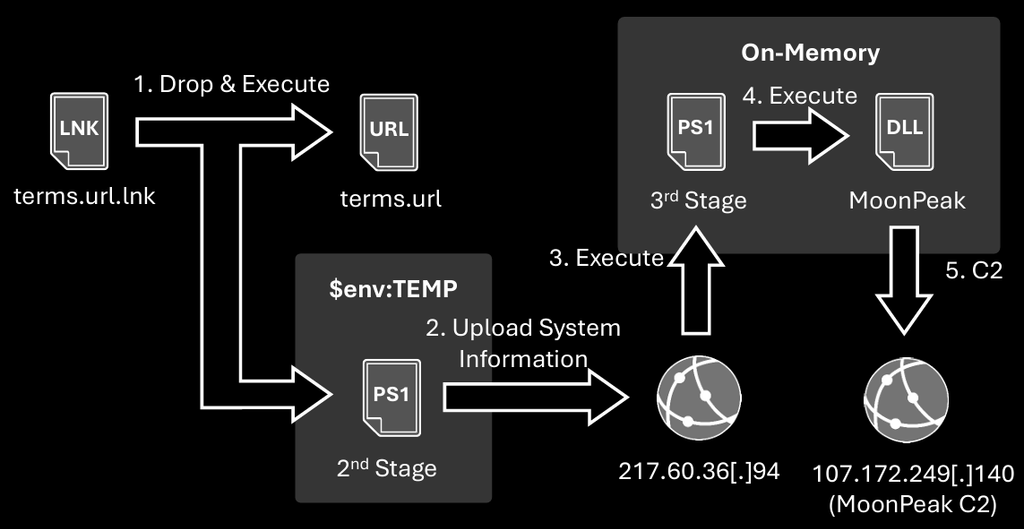
これらのファイルを実行すると、複数の悪性ペイロードが実行されて、最終的に情報窃取マルウェア1や遠隔操作マルウェア (MoonPeak2) に感染します。
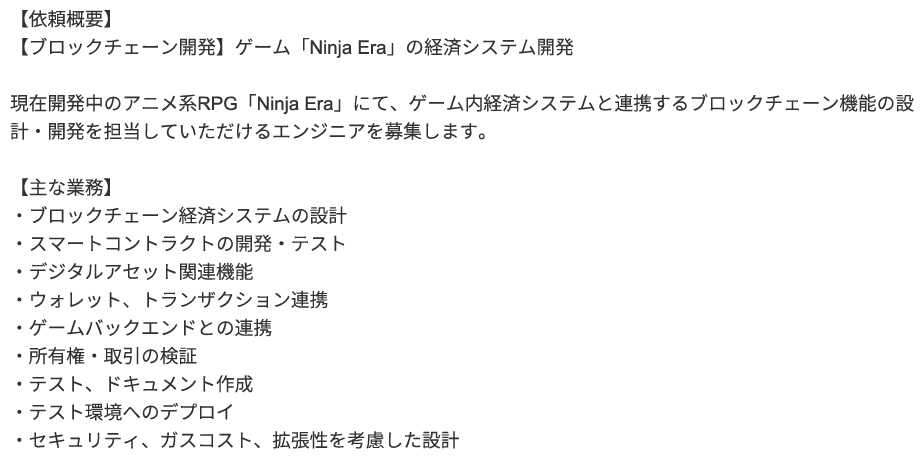
私たちは Ninja Era に関係する攻撃者の活動として、日本のクラウドソーシングプラットフォーム上に投稿された偽の求人情報も観測しました。求人応募者は Ninja Era 公式サイト上のチャットサービスで攻撃者に連絡させられて、最終的にマルウェアに感染するよう誘導されます。
発表では、こうした攻撃者の活動やマルウェアについて、分析手法も含めて網羅的に報告しました。また、独自に入手した攻撃者グループの活動記録、攻撃活動で使用するための内部ツールの詳細など、攻撃者の追跡に有用な情報も多数共有しました。これには攻撃者グループの構成員 (Ninja Eraに関係するアクターを含む) が、過去5年以上にわたって、日本の民間企業から金銭を得るために北朝鮮IT労働者として活動してきた記録も含まれます。
カンファレンスの様子
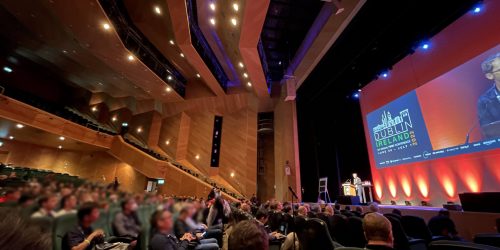
世界中の専門家による、APT攻撃、サイバー犯罪、脅威インテリジェンスなどに関する様々な講演がありました。単にマルウェアの解析結果を話すだけでなく、攻撃者グループの背後にある国家や組織に関する情報、長期間にわたって攻撃者の活動を追跡することで判明した情報などを共有している講演が多い印象を受けました。分析結果はもちろん、調査手法やアプローチなどの観点についても、脅威リサーチャーとして参考になる講演ばかりでした。
また、毎年カンファレンス会場で開催されているイベント “Gala Dinner” では、豪華絢爛な料理とともにフラメンコのショーが実施され、最後まで楽しいひと時を過ごすことができました。
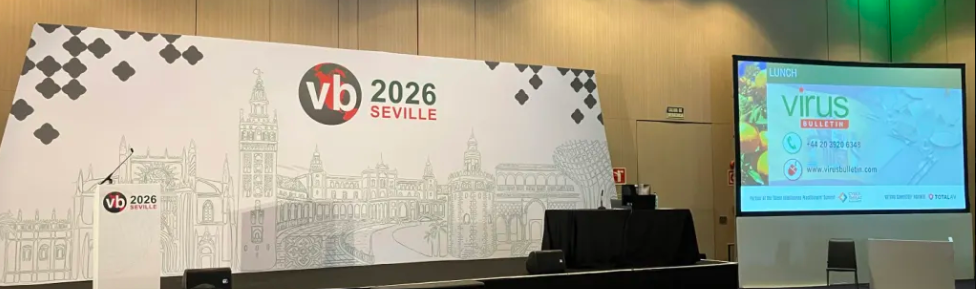
開催地のセビリアは温暖かつ活気にあふれた都市で、特に夜間は観光客も混ざって街が大きな賑わいを見せていました。カンファレンス会場は中心地から少し離れていましたが、徒歩で景色や街並みを楽しむことができ、とても過ごしやすい環境でした。
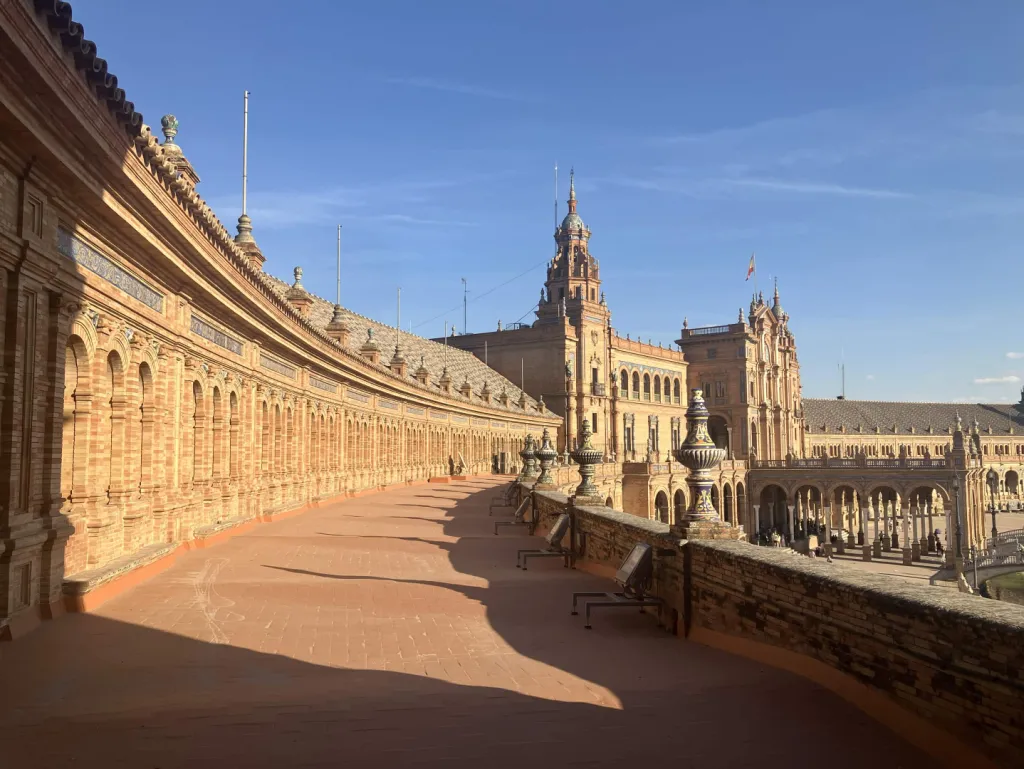
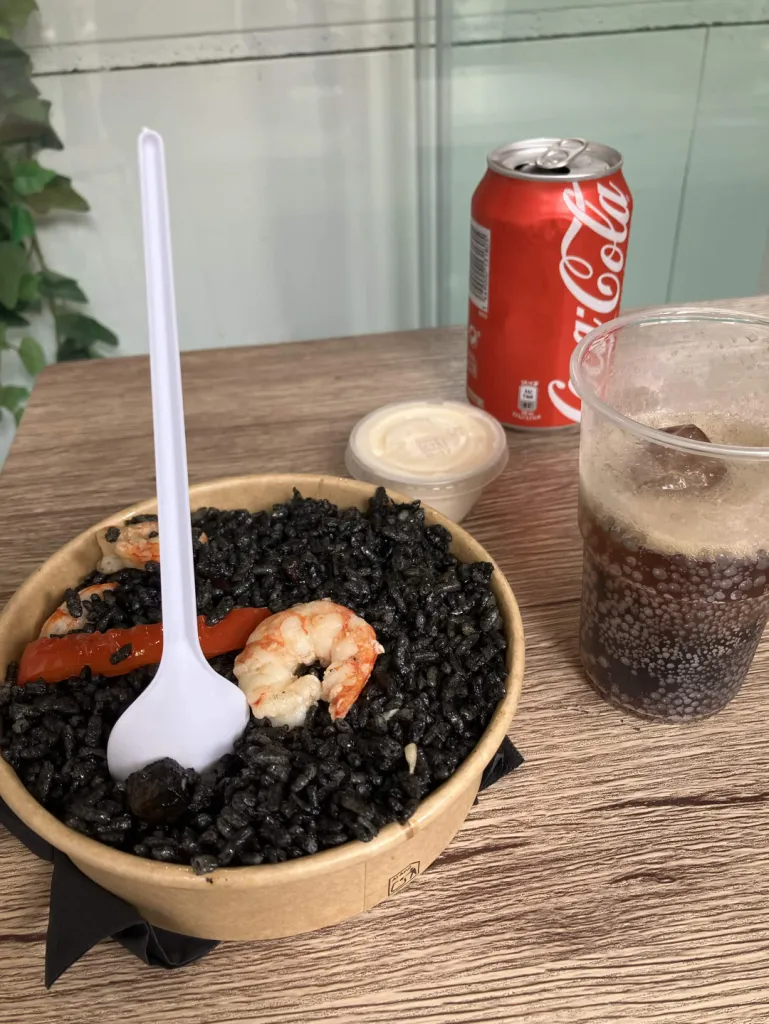
食事についても美味しい料理ばかりで、特にセラニート (Serranito) というセビリア発祥のサンドイッチ、アロス・ネグロ (Arroz Negro) というイカ墨を使用するスペインの米料理がとても美味しかったです。
さいごに
私たちは今後も最新の脅威やセキュリティ技術についてリサーチを続け、積極的に情報発信していきます。